
 El portal de venta de tickets entradas.com estaría cediendo a empresas ubicadas en México, Perú y Chile los datos de las tarjetas de crédito de sus clientes, incluido en teoría el código CVV para transacciones, según figura en varias autorizaciones de transferencia internacional de datos de la Agencia Española de Protección de Datos.
[ACTUALIZACIÓN 11-02-2014 20:13h] Desde el portal entradas.com me informan que en ningún caso se almacena el código CVV de las tarjetas de sus clientes y que si se menciona el código CVV en las resoluciones de la Agencia Española de Protección de Datos se debe a un intento de obtener una mayor cobertura legal con el objetivo de hacer bien las cosas.
[ACTUALIZACIÓN 11-02-2014 23:01h] Importante leer el artículo hasta el final, se incluyen aclaraciones relevantes.
[ACTUALIZACIÓN 11-03-2014 11:30h] El portal entradas.com ha sido vendido a CTS Eventim AG, más información al final del artículo.
Desde el año 2009, la entidad que dirige el portal entradas.com ha solicitado en 3 ocasiones una autorización a la Agencia Española de Protección de Datos para transferir datos personales desde España a empresas ubicadas en el extranjero: en el año 2009 fue a Chile, en 2011 a Perú y en 2013 a México. En estas solicitudes de autorización se debe indicar qué datos concretos de los que tiene la empresa española se pretenden facilitar a las empresas extranjeras, y en el caso concreto de entradas.com se ha detectado algo llamativo: junto a los datos habituales de nombre, apellidos y demás datos identificativos de los clientes, se incluyen: «datos de tarjeta de crédito, fecha de caducidad y código CVV».
Antes de continuar conviene responder a dos preguntas para entender el problema que se trata de describir en este post: ¿Qué es una autorización de transferencia internacional de datos? y ¿Qué diablo es el código CVV?
Vayamos con la primera ¿Qué es una autorización de transferencia internacional de datos en el ámbito de la protección de datos de carácter personal?
Cuando una empresa española pretende ceder o facilitar el acceso a los datos personales que tiene en su base de datos a empresas que se encuentran fuera de la Unión Europea, o a Estados respecto de los cuales la Comisión de las Comunidades Europeas no haya declarado que garantiza un nivel de protección de datos adecuado, será necesario que el responsable del fichero español solicite a la Agencia Española de Protección de Datos la autorización correspondiente para esta transferencia; de esta forma, si la Agencia estima que el destinatario de la información se encuentra en un nivel de protección adecuado y se respeta el resto de normativa aplicable, podrá autorizar esa transferencia de datos y proceder con ella.
Ejemplos de estas transferencias internacionales de datos las tenéis en este artículo que publiqué en 2011, donde comentaba las autorizaciones que había recibido Jazztel para transferir los datos de sus clientes españoles a 36 empresas fuera de la Unión Europea. Estas transferencias normalmente obedecen a la externalización de la atención al cliente de grandes compañías.
Y en segundo lugar ¿qué es el código CVV?
El código CVV, CVV2, etc, que en genérico se conoce como CSC (Card Security Code) es ese código que podemos encontrar normalmente en la parte posterior de las tarjetas de crédito y que cuando vamos a hacer una compra por Internet nos solicitan los comercios.
Este código es una medida de seguridad adicional para evitar fraudes en el uso de tarjeta de crédito en compras por Internet, de forma que al añadir un elemento que en teoría solo está escrito en el propio plástico de la tarjeta, obtenemos un plus de seguridad: si no tienes la tarjeta física no tienes ese código y por tanto no puedes operar con ella aunque conozcas el resto de datos (numeración y fecha de caducidad).
De ahí que sea tan importante no apuntar el código CVV en ningún sitio ni facilitárselo a nadie que no sea en la propia operación de compra en comercios seguros; tan importante es la confidencialidad de este código que las normas que regulan el pago con tarjeta de crédito/débito indican expresamente a los comercios que bajo ningún concepto almacenen el código CVV de los clientes.
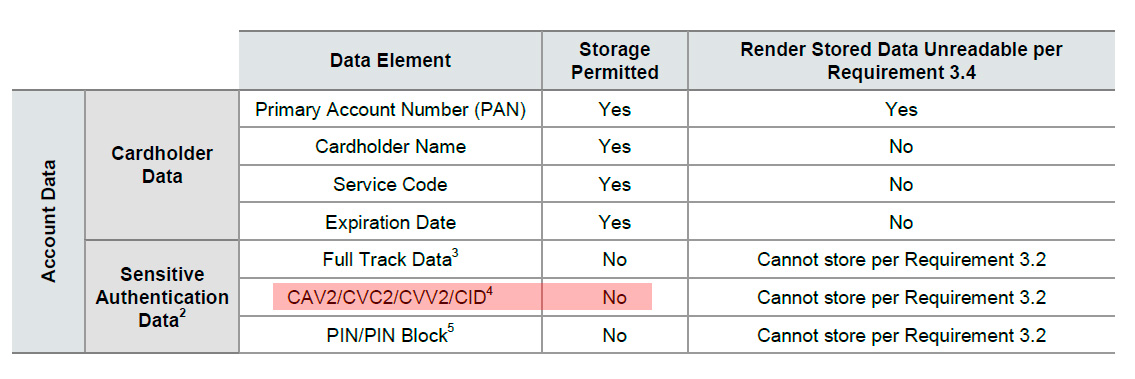
Así, en la última versión del Estándar de Seguridad que rige para la industria de las tarjetas de pago, el Payment Card Industry – Data Security Standard (PCI-DSS), se indica que el código CVV/CVV2, etc, NO se almacenen por parte del comercio cuando es solicitado para una compra y que se utilice únicamente para validar la transacción. Las compañías que procesan, guardan o trasmiten datos de tarjetas deben cumplir con el estándar o arriesgan la pérdida de sus permisos para procesar las tarjetas de crédito y débito. En concreto, el requisito 3.2.2 de esta norma establece expresamente «No almacene el valor ni el código de validación de tarjetas (número de tres o cuatro dígitos impreso en el anverso o reverso de una tarjeta de pago) que se utiliza para verificar las transacciones de tarjetas ausentes«.
La siguiente tabla muestra lo que se puede y lo que no se puede almacenar en estas transacciones:
Volvamos ahora con el asunto de entradas.com
El 11 de mayo de 2009, la entidad TRANSACCIONES INTERNET DE COMERCIO ELECTRÓNICO S.A (propietaria en aquel entonces del portal entradas.com) recibe la autorización de la Agencia Española de Protección de Datos para una transferencia internacional de datos a la entidad TRANSCOM WORLDWIDE CHILE L.T.D.A con domicilio en Chile.
Como se puede observar, del listado de información que se pretende transferir relativo a los clientes del portal, tienen declarado, entre otra información, lo siguiente:
- Nombre y apellidos
- NIF
- Número de tarjeta de crédito, fecha de caducidad, código CVV
La finalidad de esta transferencia de datos es la de: «Atender ó contactar a los clientes del exportador de los datos para prestarles, por parte del importador de datos, servicios de atención al cliente para la información y venta de billetes y/o entradas de cine, museos, teatro, eventos deportivos y musicales entre otros.»
El 16 de enero de 2012 se autoriza una nueva transferencia internacional, por parte de la actual empresa que gestiona el portal, ENTRADAS SEE TICKETS, S.A., a la sociedad TRANSCOM WORLWIDE PERU, con domicilio en Perú. Los datos a transferir y la finalidad es la misma.
Y finalmente, el día 28 de octubre de 2013 se autoriza una nueva transferencia internacional a la entidad CINÉPOLIS DE MÉXICO, S.A., con domicilio en México, con la misma finalidad y los mismos datos.
Bajo mi punto de vista es ya un peligro que un portal tan conocido y utilizado como entradas.com almacene los códigos CVV de las tarjetas de sus clientes, pero más peligroso aun es que se estén concediendo transferencias internacionales de datos de este sensible código, sin que además el portal informe de esta situación, lo que provoca que al final, los datos de las tarjetas de crédito, incluyendo el CVV, estén circulando por múltiples empresas de varios países. Precisamente el código CVV es una barrera que depende de su confidencialidad, de suerte que si se pierde el control de quién conoce el CVV se pierde la efectividad de esta medida de seguridad.
De hecho lo habitual es encontrarnos con una situación conforme a las normas expuestas donde expresamente se declara que el CVV es muy importante y no se almacena.
Nos podemos fijar por ejemplo en la advertencia que Google hace en su Google Play respecto a este dato:
«Google Wallet solo envía la información del código CVC a tu banco para la autorización inicial de la tarjeta. Para garantizar la seguridad de la información de tu tarjeta de crédito, Google no almacena el código CVC ni lo envía para obtener futuras autorizaciones.»
O el portal de renfe.es, que sin ser un ejemplo de seguridad y usabilidad dice:
«Ya que el número CVV2 se encuentra en su tarjeta de crédito pero no se almacena en ningún lado, la única forma de saber cuál es el número CVV2 correcto es cuando se tiene posesión física de la tarjeta en sí.»
En el caso de entradas.com, la única referencia es esta:
«Introduce, en el campo correspondiente al pago con tarjeta, el número de tu tarjeta, la fecha de caducidad y el CVV2 o código de validación (que son los tres últimos dígitos del número situado en el reverso de la tarjeta). Pulsa FINALIZAR COMPRA.»
No dice nada de que se vaya a almacenar ni mucho menos que otras empresas vayan a tener acceso a ese dato.
El código CVV es tan importante como el código PIN, no lo facilitéis nunca por escrito en un formulario (aquí un ejemplo de formulario en papel donde solicitan el CVV), y mantenedlo siempre custodiado.
[ACTUALIZACIÓN 11-02-2014, 23:01H] Tras una conversación con entradas.com es necesario aclarar algunos puntos que podrían generar confusión.
Desde entradas.com se han puesto en contacto conmigo para aclararme el asunto de los códigos CVV y las transferencias internacionales de datos.
En primer lugar me aseguran sin margen de error que ellos NO almacenan los códigos CVV de las tarjetas de crédito de los usuarios; el motivo por el que aparece en las Resoluciones de transferencia internacional de datos de la Agencia Española de Protección de Datos se debe a un intento de obtener una mayor cobertura legal respecto al tratamiento de datos de los clientes de forma, que sin saber muy bien cómo, se añadió el dato de «CVV» junto al de «tarjeta de crédito/caducidad» a la hora de solicitar la autorización para la transferencia internacional cuando en realidad, según me indican, no almacenan el dichoso CVV. Por tanto hay que dejar claro que aunque en las autorizaciones de la Agencia se mencione el código CVV, entradas.com insiste y asegura que ellos no lo guardan.
En segundo lugar aclarar lo que significa «transferencia internacional de datos» que por los comentarios de algunas personas no parece que haya quedado claro. Cuando se habla de «transferencia internacional de datos» se hace siempre desde la perspectiva de la normativa sobre protección de datos; he intentado explicar al inicio lo que esto significa sin demasiado éxito. En el caso concreto de entradas.com la solicitud de «transferencia internacional de datos» no significa que estén vendiendo o comerciando con los datos con empresas en el extranjero, sino que, según me indica, se descentraliza el tema de la venta telefónica, de forma que los trabajadores de la empresa en México necesitan acceder a los datos que los usuarios aportan en el portal entradas.com para ofrecerles el correspondiente servicio de venta. Esto, como indiqué, es una práctica habitual en las grandes empresas. Por tanto, para que entradas.com pudiera descentralizar su servicio de venta telefónica era necesario que solicitara la autorización de la Agencia Española de Protección de Datos para que, los trabajadores de la empresa mejicana, pudieran acceder a la base de datos, a los efectos de prestar ese servicio (no se están vendiendo datos). La Agencia autorizó a entradas.com a realizar esta «transferencia internacional de datos», pero esto, insisto, no significa que se esté comerciando con ningún dato.
[ACTUALIZACIÓN 11-03-2014, 11:30h] Me informan desde el departamento de comunicación de entradas.com que el portal ha sido vendido a CTS Eventim AG. Durante el año 2013 entradas.com facturó 110 millones de euros y con casi 14 millones de usuarios únicos gestiona más de 40 millones de entradas al año, a través de sus diferentes canales, genera el 3,5% de las transacciones del e-commerce en España.
En relación a este acuerdo, María Fanjul, CEO de entradas.com ha indicado que: «Estamos muy contentos de este acuerdo, ya que CTS Eventim es una compañía líder en ticketing que cuenta con una de las tecnologías más avanzadas del mundo y nos va a permitir reforzar nuestra posición de liderazgo en España, así como continuar desarrollando nuestra expansión internacional en Latinoamérica«.
Según fuentes de la compañía, este acuerdo permite a CTS Eventim la expansión en Europa de la mano del líder del mercado español.