
 El Reglamento Europeo de Protección de Datos nos trae numerosas novedades en materia de protección de datos; entre estas novedades tenemos la protección de datos por defecto y el principio de minimización de datos. Windows 10 (su instalación) es un ejemplo de por qué el legislador europeo ha querido incluir estos principios para intentar proteger al usuario final, aunque grandes compañías, como Microsoft en este caso que voy a comentar, no parece que le presten atención.
El Reglamento 2016/679 del Parlamento Europeo y del Consejo de 27 de abril 2016 relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales y a la libre circulación de estos datos y por el que se deroga la Directiva 95/46/CE (RGPD), se encuentra en vigor desde el 25 de mayo de 2016 24 de mayo de 2016 como bien me apunta Pedro Rodríguez López de Lemus en los comentarios de la entrada, si bien sus disposiciones no son aplicables hasta el 25 de mayo de 2018.
Este RGPD nos trae muchas novedades, pero voy a comentar, con un ejemplo, una de las muchas cuestiones que más complicado será de respetar en un futuro, la denominada protección de datos por defecto y el principio de minimización de datos.
La protección de datos por defecto se recoge en el artículo 25 del RGPD, y nos indica que el sujeto que vaya a tratar datos personales deberá aplicar medidas para garantizar que, por defecto, solo se traten los datos personales necesarios para el fin específico de ese tratamiento.
Por otro lado, el principio de minimización de datos nos obliga a tratar los datos personales de forma limitada a lo estrictamente necesario en relación con los fines para los que son tratados, muy similar al principio de calidad de datos recogido actualmente por nuestra LOPD.
Trasladados estos principios al ámbito de una aplicación informática, vendrían a obligar a que la aplicación trate, por defecto, los datos mínimos e imprescindibles para la finalidad propia de esa aplicación; se puede poner el ejemplo clásico de esa aplicación de linterna para el móvil que solicita permisos para acceder a los contactos, a los SMS, al micrófono, etc. Con el RGPD siendo de aplicación, esta circunstancia ya no se trata de una buena práctica o recomendación en el diseño de una aplicación informática, sino que nos encontramos ante una obligación legal con consecuencias sancionadoras si no se respeta.
¿Y qué sucede con Windows 10?
La instalación de Windows 10 es un ejemplo de cómo no respetar estos principios.
Durante la instalación llega un momento en el que veremos una ventana como esta:
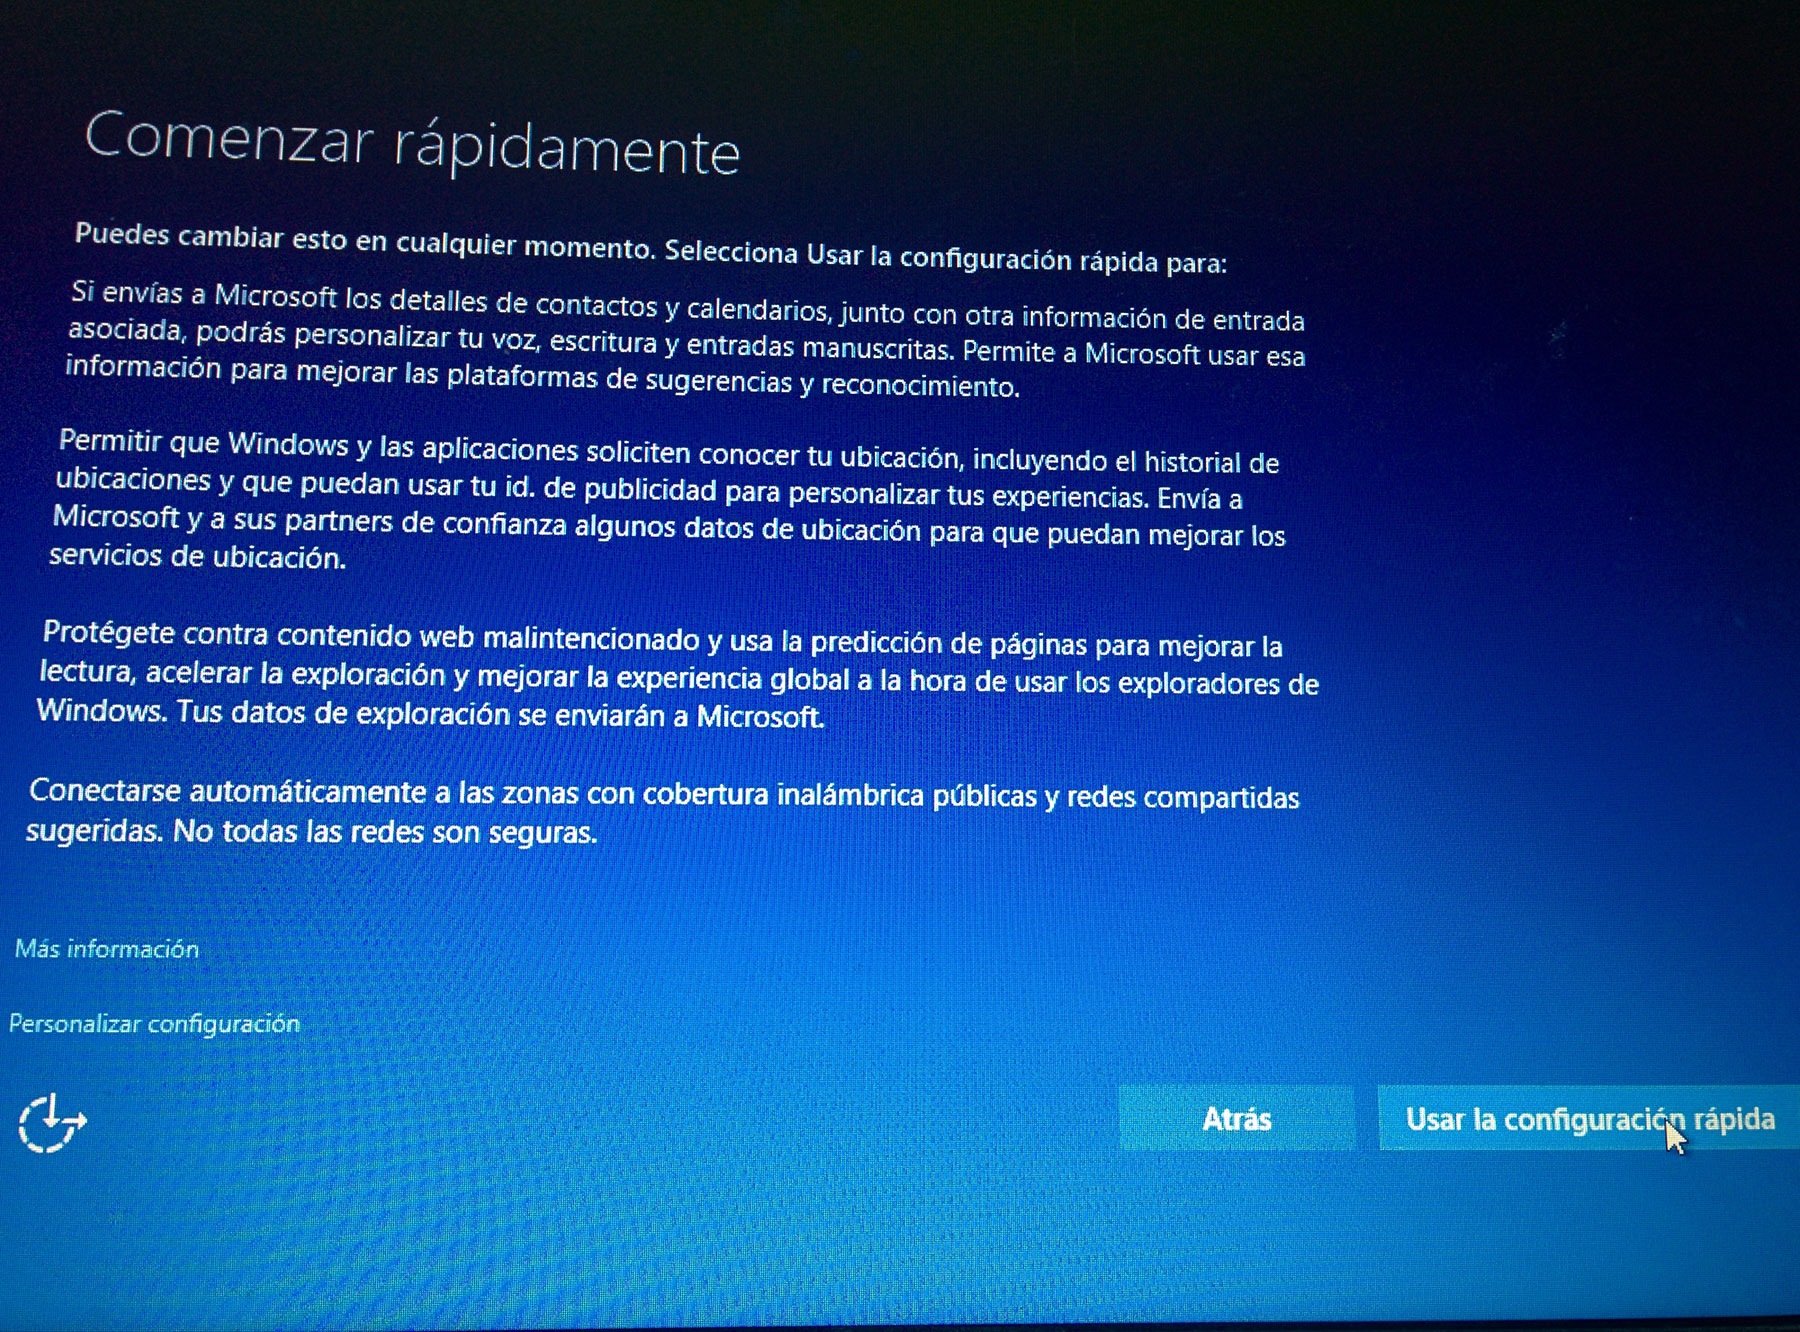
En este punto se nos avisa que o bien podemos elegir la opción «usar la configuración rápida» (botón grande a la derecha con el cursor del ratón ya encima del botón porque venimos de pulsar un «siguiente» que se encuentra exactamente en ese sitio) o bien podemos «personalizar configuración» (link de texto a la izquierda con un tamaño de fuente más pequeña que el resto del texto de esa ventana), nada es casual.
Se nos avisa eso sí, que si elegimos la opción de configuración rápida, vamos a enviar una serie de cosas a Microsoft, aunque no queda claro el qué y cómo exactamente.
Pero si le damos a «personalizar configuración», nos encontraremos con 3 ventanas tales como estas:
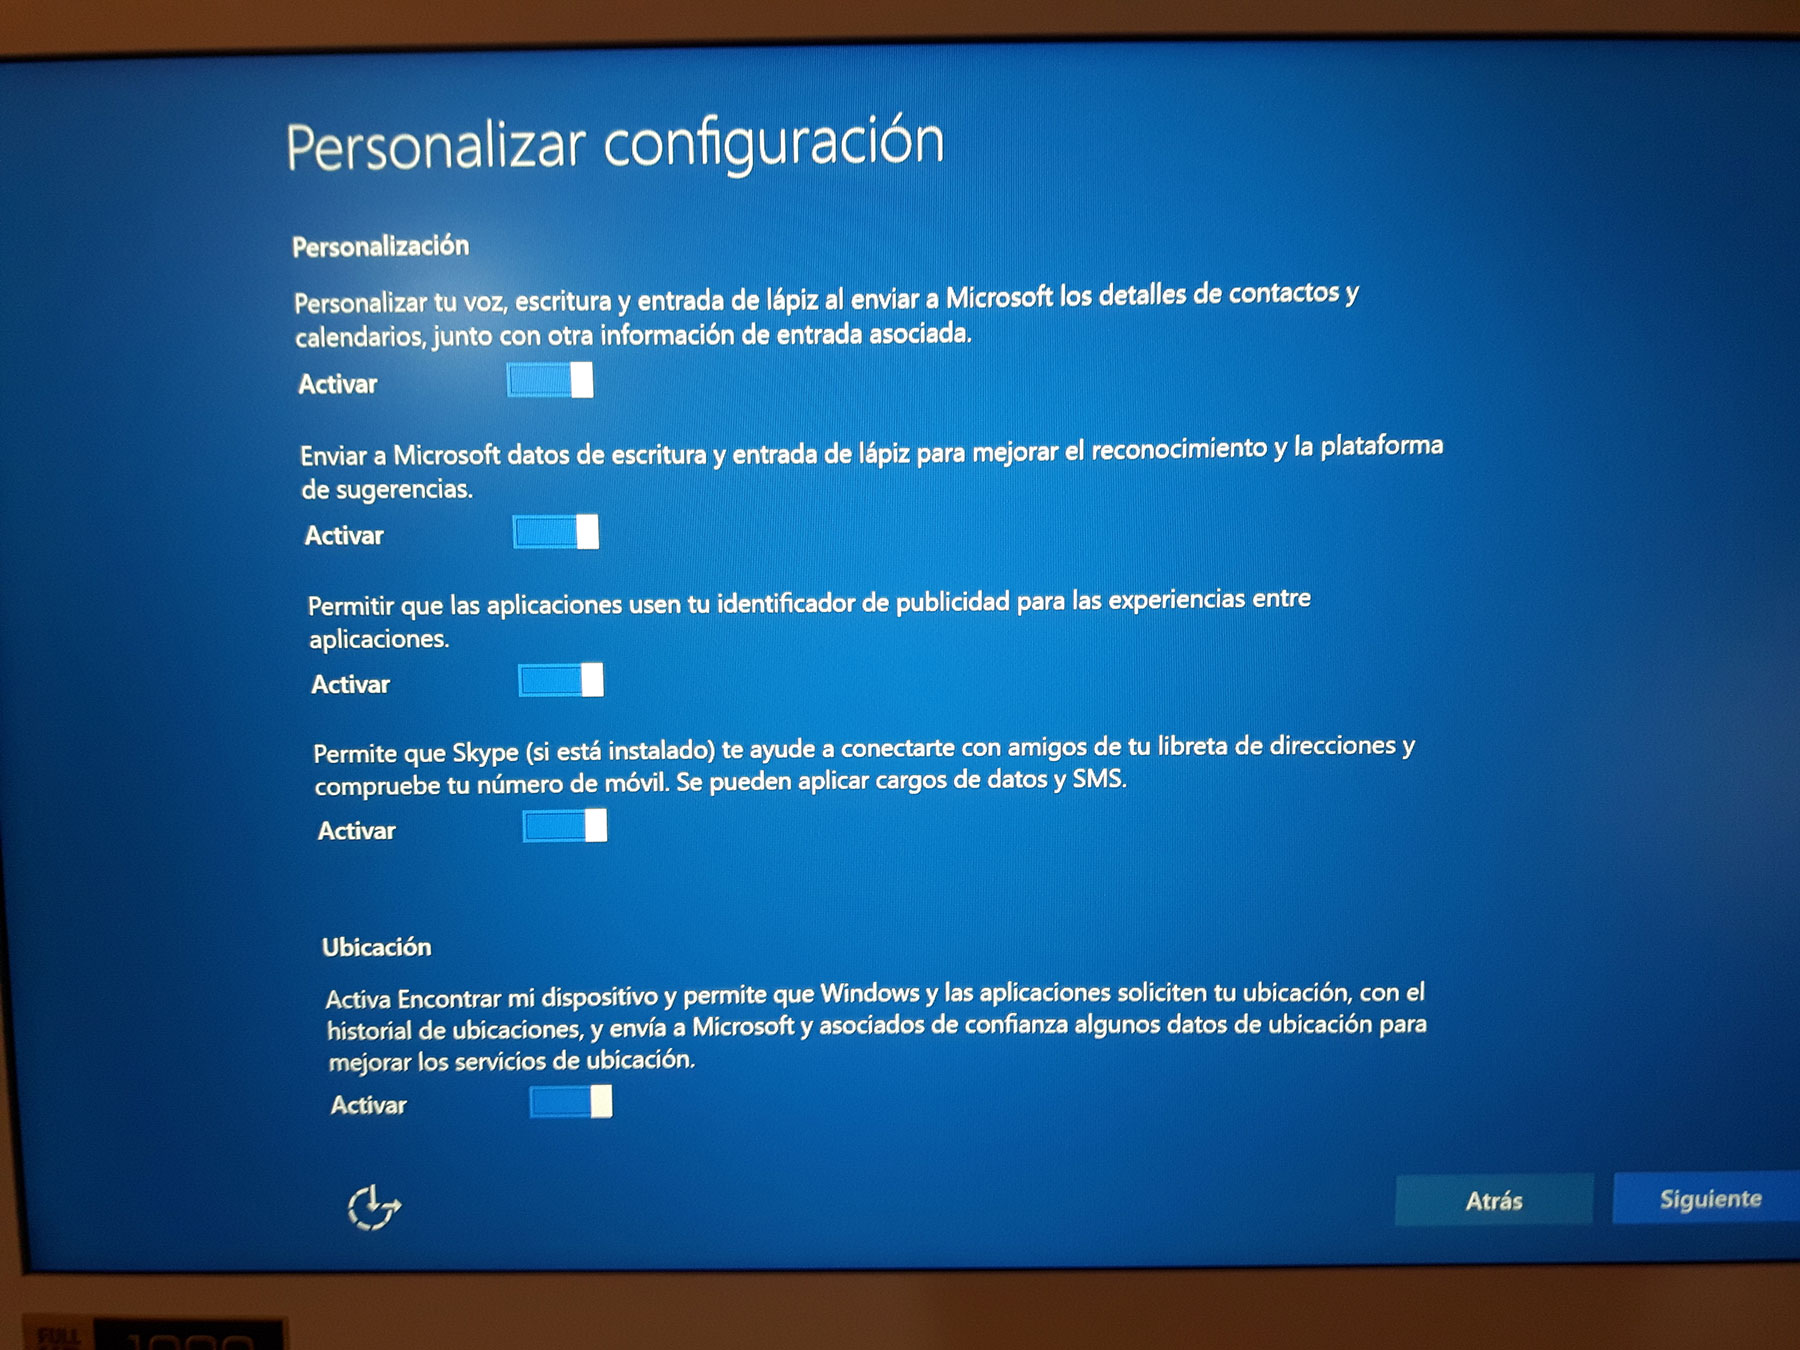
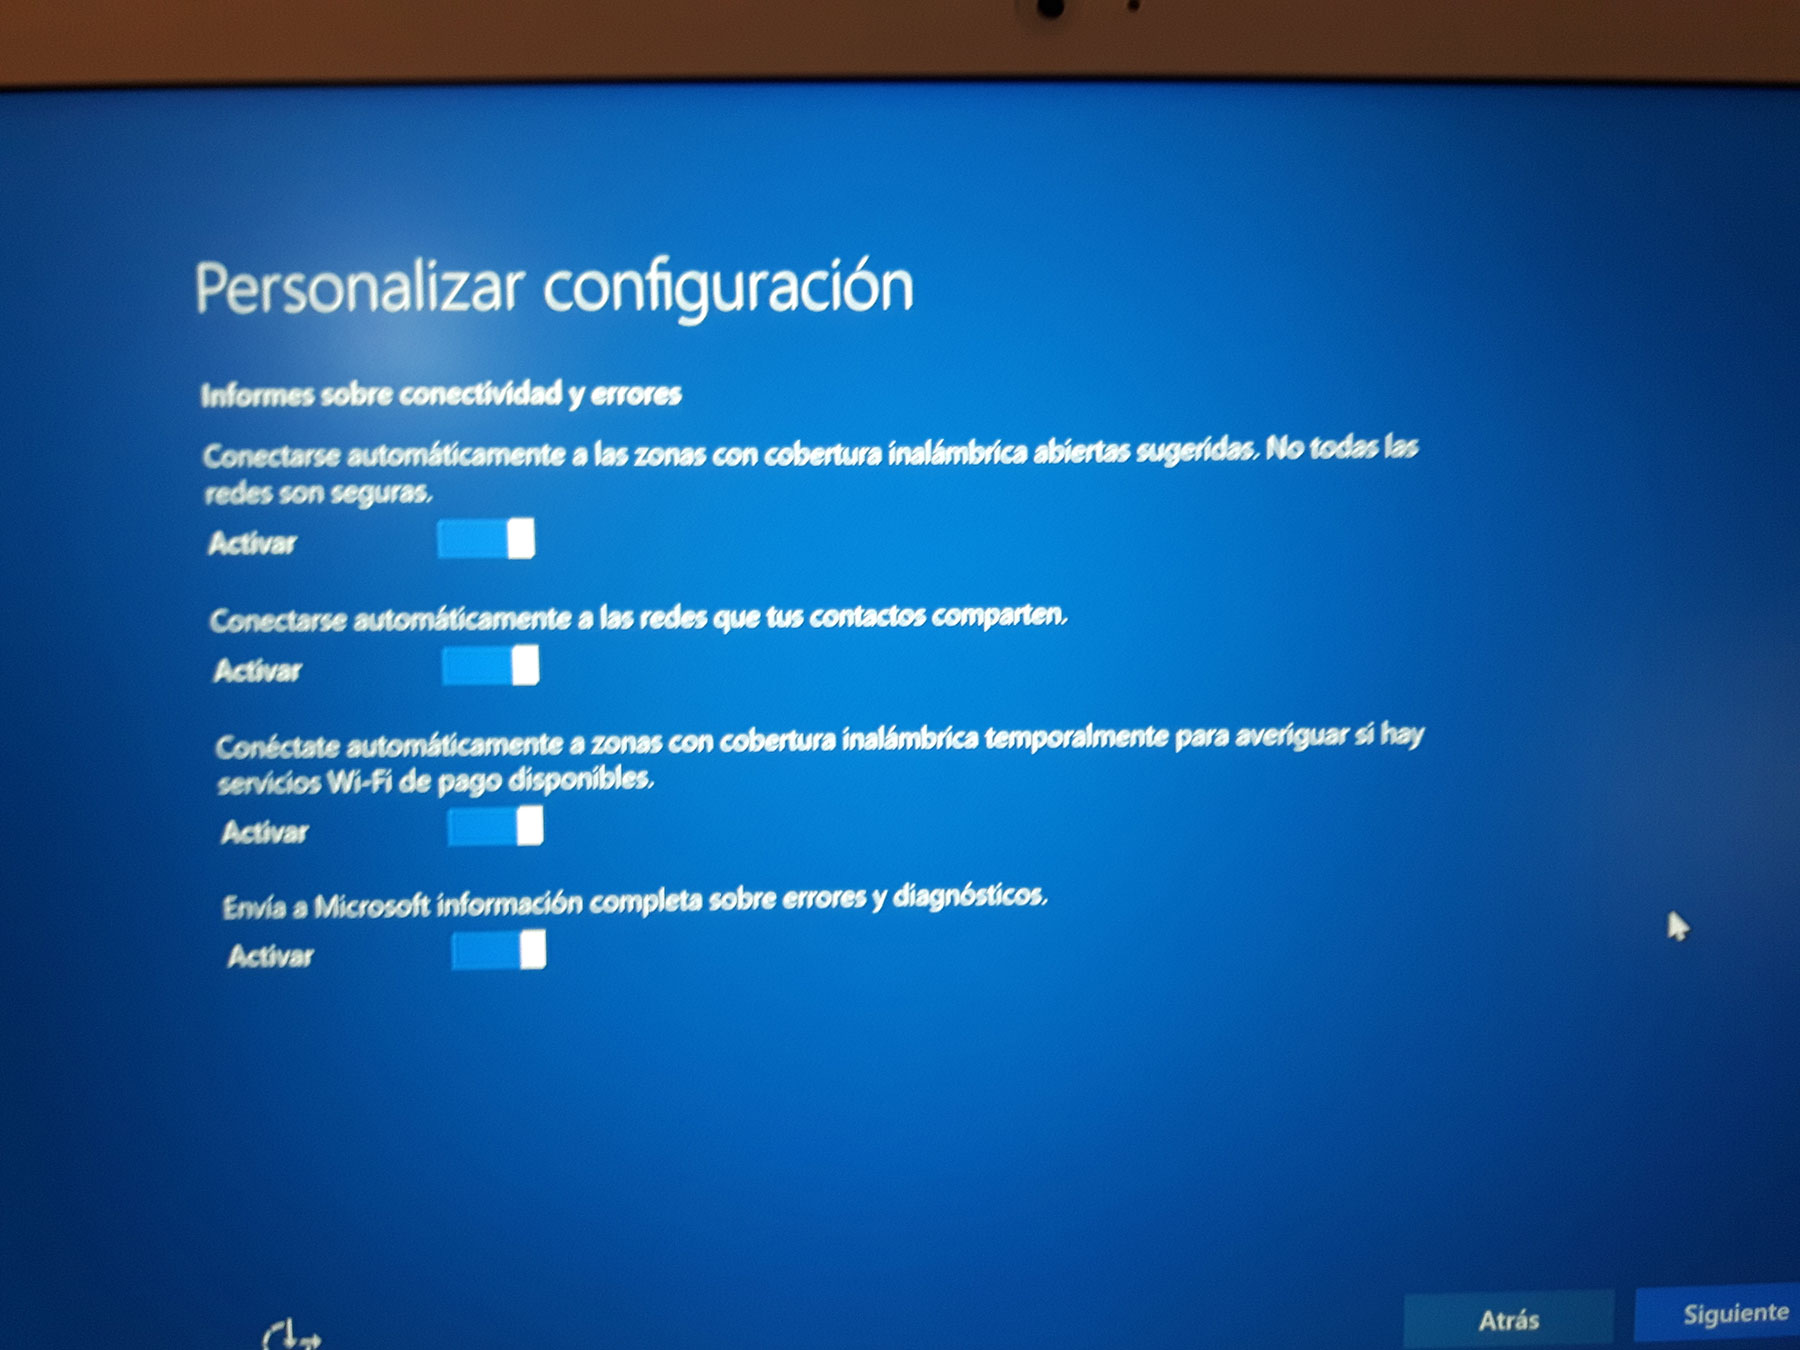
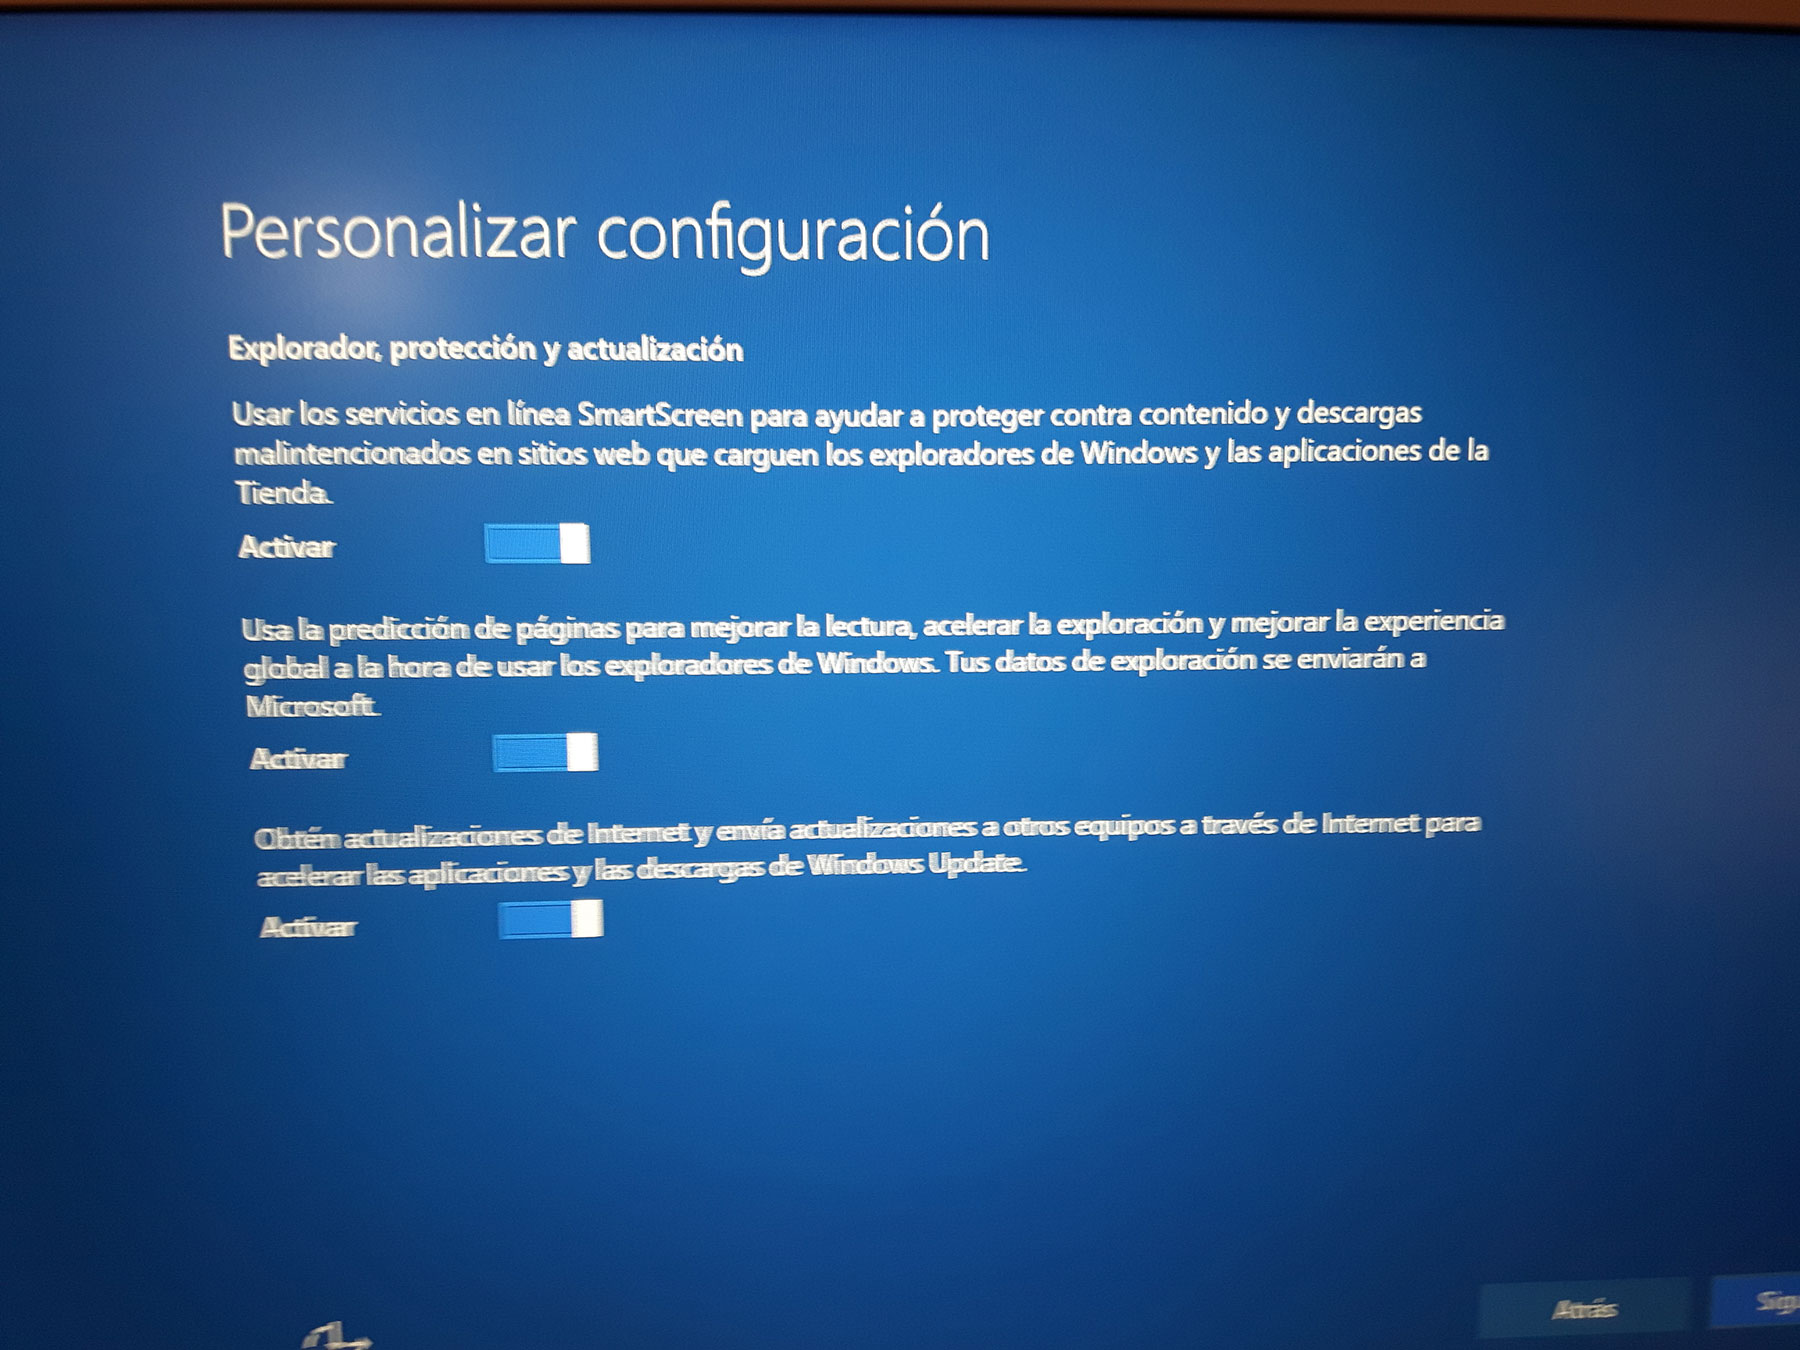
Como se puede observar, se tratan de opciones de configuración, todas ellas premarcadas (aceptadas por defecto) para cosas como:
- Personalizar la voz, escritura y entrada de lápiz enviando a Microsoft mi agenda de contactos, calendarios, y «otra información» no especificada.
- Permitir que las aplicaciones (no se sabe cuáles) utilicen mi identificador de publicidad (que no sé qué es) para las experiencias (¿qué experiencias?) entre aplicaciones.
- Permitir que Skype compruebe mi número de móvil y se descargue mi libreta de direcciones, y ojo que advierte que se pueden aplicar cargos por SMS (de esto no me decías nada en la primera ventana Windows 10).
- Compartir mi ubicación con las aplicaciones, facilitar mi historial de ubicaciones y enviar a Microsoft y sus «asociados de confianza» (¿quiénes son esos?) datos de mi ubicación para mejorar sus servicios.
- Conectarse automáticamente a wifis abiertas.
- Enviar a Microsoft información sobre errores y diagnósticos, sin indicar qué tipo de información se envía.
- Enviar mis datos de exploración o navegación por Internet (las páginas que visite cada día) a Microsoft para mejorar mi experiencia.
- Utilizar mi conexión a Internet y mi sistema para enviar actualizaciones a otros equipos desconocidos.
Todos estos tratamientos de datos no son necesarios para la finalidad que persigo al instalar Windows 10, que es, en esencia, tener un sistema operativo, y no que se pretenda mejorar mi experiencia de múltiples formas o que se facilite mi agenda de contactos o mi historial de navegación a terceras empresas que no puedo ni identificar, o que mi historial de ubicaciones se vaya a compartir también con otras empresas.
En definitiva son tratamientos de datos que por defecto deberían venir desactivados y debería ser el usuario quién, mediante una acción positiva, los autorice.
De hecho, en materia de consentimiento el RGPD también introduce algunas novedades. Por ejemplo, el consentimiento deberá darse «mediante un acto afirmativo«, y explica que «el silencio, las casillas ya marcadas o la inacción no deben constituir consentimiento«.
Por tanto, no habría habido ningún problema si por defecto todas las opciones que se ven en las imágenes hubieran venido desmarcadas y que fuera así la opción que aplica el botón grande de «usar la configuración rápida»; y que si el usuario quiere consentir alguno de los tratamientos adicionales, entonces entre en «personalizar configuración» y marque cada uno de esos tratamientos adicionales.
Esta situación va en línea del artículo 15 del Real Decreto 1720/2007, de 21 de diciembre, por el que se aprueba el Reglamento de desarrollo de la Ley Orgánica 15/1999, de 13 de diciembre, de protección de datos de carácter personal en su redacción actual (seguramente será modificado cuando se revisen las disposiciones actuales en materia de protección de datos para adaptarlas al RGPD), pero se da un paso más allá en la protección del usuario final.
La protección de datos por defecto y desde el diseño son dos elementos que van a generar frustración e incomodidad a la hora de desarrollar una aplicación informática que trate de alguna manera datos personales; será un elemento más del que preocuparse: no solo deberá ser segura, ágil, escalable, etc, sino que además deberá tratar los datos personales respetando el principio de minimización de datos y con una protección de datos por defecto y desde el diseño.